
الشركة تستهدف زيادة فريقها الإقليمي إلى أربعة أضعاف وتوسيع شبكة شركائها في الإمارات والسعودية وجنوب أفريقيا، مستندة إلى تمويل بقيمة 250 مليون دولار لتعزيز الأمن السيبراني المدعوم بالذكاء الاصطناعي.
تستعد شركة «هورايزون 3» (Horizon3) لتنفيذ خطة توسع واسعة في منطقة الشرق الأوسط وأفريقيا، تستهدف تعزيز حضورها في أسواق الأمن السيبراني، بالتزامن مع تصاعد الطلب على الحلول الاستباقية القادرة على اكتشاف الثغرات الأمنية والتحقق من فعالية أنظمة الحماية قبل استغلالها في الهجمات الإلكترونية.
وتعتزم الشركة، المتخصصة في حلول الأمن السيبراني المدعومة بالذكاء الاصطناعي والمطورة لمنصة «NodeZero®»، زيادة حجم فريق عملها الإقليمي إلى نحو أربعة أضعاف خلال الأشهر المقبلة، في إطار استراتيجية استثمارية تستهدف توسيع قدراتها التجارية والتقنية وتعزيز شراكاتها مع المؤسسات ومزودي الخدمات الأمنية.
ويأتي هذا التحرك في وقت تواجه فيه المؤسسات في دولة الإمارات ودول الخليج تحديات متزايدة نتيجة تطور أساليب الهجمات السيبرانية، واتساع نطاق الأنظمة الرقمية، وارتفاع الحاجة إلى حلول توفر تقييمًا مستمرًا لمستويات الحماية والجاهزية التشغيلية.
هورايزون 3 توسع استثماراتها وكوادرها في الشرق الأوسط وأفريقيا
تضع «هورايزون 3» تعزيز وجودها المباشر في الأسواق الإقليمية ضمن أولويات المرحلة المقبلة، من خلال خطة توظيف تستهدف استقطاب كوادر متخصصة في المبيعات والتسويق والهندسة التقنية.
وتشمل التعيينات المرتقبة مسؤولين جدد للمبيعات الإقليمية في الإمارات العربية المتحدة والمملكة العربية السعودية وجنوب أفريقيا، إلى جانب مهندس مبيعات ومدير أول للتسويق، بما يدعم جهود الشركة في الاستجابة لاحتياجات المؤسسات وتوسيع نطاق أعمالها في الأسواق المستهدفة.
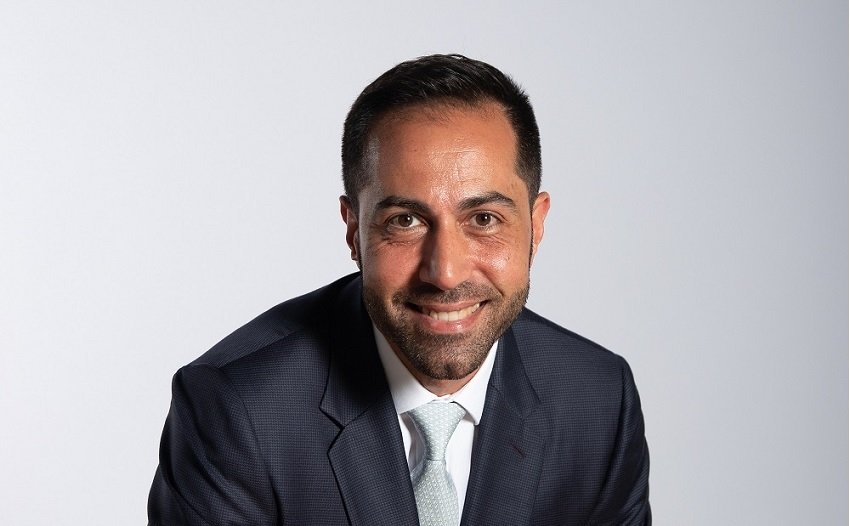
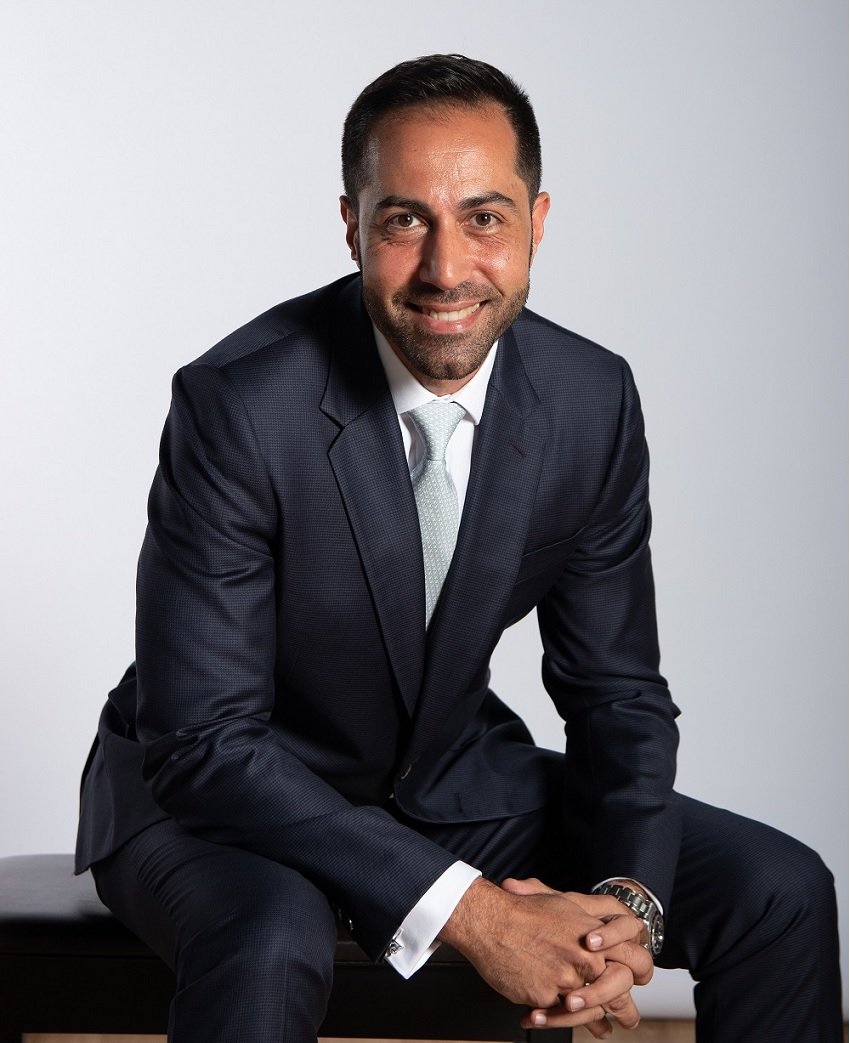
ويتولى تامر عودة، المدير الإقليمي لشركة هورايزون 3 في الشرق الأوسط وأفريقيا، قيادة عمليات الشركة في المنطقة، بمساندة مهندس مبيعات يتمتع بخبرة واسعة في الحلول التقنية والأمن السيبراني.
وتعكس هذه التوسعة توجه الشركة إلى بناء حضور إقليمي أكثر قوة، يتيح لها تقديم الدعم الفني والتجاري للعملاء والشركاء بصورة مباشرة، ومواكبة التحولات المتسارعة في متطلبات الأمن الرقمي.
استراتيجية جديدة لتعزيز الشراكات وخدمات الأمن المُدارة
لا تقتصر استراتيجية التوسع على زيادة عدد الموظفين، بل تشمل أيضًا تطوير منظومة قنوات التوزيع والشراكات التي تعتمد عليها الشركة لتقديم حلولها إلى قطاعات أوسع من المؤسسات.
وفي هذا السياق، تعمل «هورايزون 3» على تعزيز علاقاتها الحالية ضمن نموذج التوزيع ذي المستويين، الذي يربط الشركة بالموزعين وشركاء إعادة البيع، بالتوازي مع توسيع برنامج مزودي خدمات الأمن المُدارة (MSSP).
وتهدف هذه الخطوة إلى تمكين المزيد من مزودي الخدمات الأمنية من دمج اختبارات الاختراق المستمرة وعمليات التحقق الاستباقي من فعالية الضوابط الأمنية ضمن محافظ خدماتهم.
ويساعد هذا النموذج المؤسسات على الانتقال من الاعتماد على التقييمات الأمنية المنفصلة إلى تبني عمليات اختبار ومراقبة متواصلة، بما يتيح اكتشاف نقاط الضعف ومعالجتها بصورة أكثر كفاءة.
كما يسهم توسيع شبكة الشركاء في تسهيل وصول المؤسسات إلى التقنيات المتخصصة، وتعزيز قدرة مزودي خدمات الأمن المُدارة على تقديم حلول تتناسب مع طبيعة الأنظمة الرقمية واحتياجات القطاعات المختلفة.
تصاعد التهديدات السيبرانية يعزز الطلب على الحماية الاستباقية
تتزامن خطط هورايزون 3 مع ارتفاع مستوى التعقيد الذي تتسم به التهديدات السيبرانية في الإمارات والخليج، خاصة مع اتساع الاعتماد على الأنظمة الرقمية والخدمات المتصلة بالشبكات.
وتشمل أبرز المخاطر التي تواجه المؤسسات حملات القرصنة الناشطة التي تستهدف البنية التحتية الحيوية، والهجمات المعتمدة على سرقة بيانات الاعتماد واستغلال الهويات الرقمية، فضلًا عن محاولات توظيف تقنيات الذكاء الاصطناعي في استغلال الثغرات الأمنية التي يُكشف عنها حديثًا.
وفي مواجهة هذه التحديات، لم تعد التقييمات الأمنية التقليدية التي تُجرى على فترات متباعدة كافية لتوفير صورة دقيقة عن مستوى التعرض الفعلي للمخاطر، خصوصًا في البيئات التقنية التي تشهد تحديثات وتغييرات مستمرة.
وتشير الشركة إلى تسجيل اهتمام متزايد بحلولها من مؤسسات القطاع الخاص، لا سيما في مجالات التجزئة والسلع الاستهلاكية والإعلام والاتصالات والخدمات المالية.
وتحتاج هذه القطاعات إلى أدوات تساعدها على تحديد المسارات التي يمكن للمهاجمين استغلالها داخل الأنظمة، والتحقق بصورة مستمرة من قدرة إجراءات الحماية على التصدي للهجمات الفعلية.
تامر عودة: المرونة السيبرانية تُقاس بالقدرة على مواجهة الهجمات
أكد تامر عودة، المدير الإقليمي لشركة «هورايزون 3» في الشرق الأوسط وأفريقيا، أن مفهوم الأمن السيبراني لدى قيادات الأعمال لم يعد مرتبطًا بحجم التهديدات التي تنجح الأنظمة في اكتشافها، بل أصبح يعتمد بدرجة أكبر على قدرة المؤسسة على مقاومة الهجمات الحقيقية والتعامل معها.
وأوضح أن تحقيق المرونة السيبرانية يتطلب تحديد نقاط الضعف الأكثر خطورة داخل البنية التقنية للمؤسسات، ثم اتخاذ الإجراءات اللازمة لمعالجتها قبل أن تتحول إلى مسارات قابلة للاستغلال.
وأشار إلى أن تسارع تنفيذ أجندة التحول الرقمي في دولة الإمارات يفرض على المؤسسات ضرورة إثبات الجدوى الفعلية لاستثماراتها في مجال الأمن السيبراني، عبر نتائج واضحة يمكن قياسها والتحقق منها.
وشدد عودة على أهمية تجاوز نماذج إدارة المخاطر التقليدية، والانتقال إلى منهجيات ترتكز على المساءلة والجاهزية التشغيلية والتحقق المستمر من القدرة على الصمود أمام التهديدات.
وتعكس هذه الرؤية تحولًا في أولويات المؤسسات، من التركيز على عدد التنبيهات الأمنية أو حجم الإنفاق على أدوات الحماية، إلى تقييم مدى نجاح تلك الأدوات في الحد من المخاطر القابلة للاستغلال.
تقرير الأمن السيبراني 2025/2026 يكشف فجوة الجاهزية
سلط تقرير هورايزون 3 للأمن السيبراني في الإمارات 2025/2026 الضوء على استمرار الفجوة بين حجم الاستثمارات الموجهة لحماية الأنظمة الرقمية ومستوى الجاهزية التشغيلية الفعلية للمؤسسات.
وبحسب التقرير، لا تزال العديد من المؤسسات تواجه حالة من عدم اليقين بشأن قدرتها على التصدي للهجمات الإلكترونية والحفاظ على استمرارية أعمالها عند التعرض لاختراق سيبراني، رغم زيادة الإنفاق على حلول الحماية.
وتبرز هذه النتائج الحاجة إلى تغيير الطريقة التي تقيم بها المؤسسات فعالية استثماراتها الأمنية، بحيث لا تقتصر على امتلاك أدوات متقدمة، بل تشمل اختبارات عملية ومستمرة تثبت قدرة تلك الأدوات على اكتشاف المخاطر ومنع استغلالها.
كما يؤكد التقرير أهمية اعتماد مؤشرات قابلة للقياس لتقييم المرونة السيبرانية، ومتابعة مدى نجاح إجراءات المعالجة في إغلاق الثغرات والتقليل من فرص تعرض الأنظمة للاختراق.
وتكتسب هذه المؤشرات أهمية خاصة بالنسبة للمؤسسات التي تدير بنى تحتية معقدة، أو تعتمد على خدمات رقمية متداخلة تتطلب تحديثًا مستمرًا لسياسات الحماية.
منصة NodeZero توفر اختبارات اختراق ذاتية ومستمرة
تعتمد «هورايزون 3» في معالجة هذه التحديات على منصتها المتخصصة «NodeZero®»، التي توفر اختبارات اختراق ذاتية وآمنة داخل بيئات التشغيل الفعلية للمؤسسات.
وتتيح المنصة إجراء اختبارات عملية تستهدف التعرف على مسارات الهجوم القابلة للاستغلال، بدلًا من الاكتفاء بإعداد قوائم بالثغرات الأمنية المحتملة.
وتشمل قدراتها تحديد نقاط الضعف التي قد تسمح للمهاجمين بالوصول إلى الأنظمة والبيانات، وترتيبها وفق درجة الخطورة وأولوية المعالجة، إلى جانب تقديم توصيات تقنية تساعد الفرق الأمنية على اتخاذ الإجراءات المناسبة.
ولا تتوقف وظيفة NodeZero عند مرحلة اكتشاف الثغرات؛ إذ تدعم أيضًا التحقق من نجاح عمليات المعالجة والتأكد من إغلاق نقاط الضعف التي جرى تحديدها.
ويساعد هذا النهج المؤسسات على بناء دورة مستمرة تشمل اختبار الأنظمة، وتحديد المخاطر، وتنفيذ المعالجة، ثم إعادة التحقق من فعالية الإجراءات المتخذة.
وتسعى الشركة من خلال هذه القدرات إلى تمكين فرق الأمن السيبراني من توجيه مواردها نحو المخاطر الأكثر تأثيرًا، وتحويل نتائج الاختبارات إلى مؤشرات واضحة يمكن تقديمها للإدارة العليا لإثبات مستوى الجاهزية.
تمويل بقيمة 250 مليون دولار يدعم استراتيجية التوسع
تستند خطط النمو الإقليمي لشركة هورايزون 3 إلى قاعدة تمويلية تعزز قدرتها على الاستثمار في البحث والتطوير والتوسع التجاري.
ففي أغسطس 2026، أعلنت الشركة إتمام جولة تمويل من الفئة الخامسة (Series E) بقيمة 250 مليون دولار أمريكي، أسهمت في رفع تقييمها السوقي إلى أكثر من ملياري دولار أمريكي.
ويوفر هذا التمويل دعمًا لتطوير تقنيات أكثر تقدمًا في مجال الأمن السيبراني القائم على الذكاء الاصطناعي، إلى جانب تسريع تنفيذ استراتيجيات النمو في الأسواق الدولية.
وتأتي هذه الاستثمارات في ظل تزايد احتياج المؤسسات إلى حلول قادرة على مواكبة التطور السريع لأساليب الهجوم، وتقديم قدرات أكثر كفاءة للتحقق من مستويات الحماية بصورة مستمرة.
استثمار إضافي بقيمة 20 مليون دولار لدعم الشركاء
إلى جانب جولة التمويل الأخيرة، أعلنت «هورايزون 3» تخصيص 20 مليون دولار أمريكي للاستثمار في منظومة شركائها على المستوى العالمي.
ويستهدف هذا الاستثمار تعزيز القدرات القيادية للشركاء العاملين ضمن قنوات التوزيع، وتطوير كفاءاتهم التقنية، وتوسيع نطاق التحالفات الاستراتيجية مع الجهات المتخصصة في تقديم خدمات الأمن السيبراني.
كما يشمل دعم برامج طرح الحلول في الأسواق، بما يساعد الشركاء على الوصول إلى شرائح جديدة من العملاء وتقديم خدمات أكثر تكاملًا.
وعلى المستوى الإقليمي، تعطي الشركة أولوية لتوسيع دور شركائها في توفير خدمات التحقق المستمر من فعالية الضوابط الأمنية، باعتبارها إحدى الأدوات الأساسية لتعزيز الجاهزية السيبرانية.
ومن شأن هذه الخطوة أن تتيح لمزودي الخدمات المُدارة تقديم خدمات أكثر تطورًا للمؤسسات، مع الاستفادة من تقنيات الاختبار الذاتي والتحليل المستمر للمخاطر.
الإمارات محور رئيسي في استراتيجية النمو الإقليمي
تواصل دولة الإمارات احتلال موقع محوري ضمن استراتيجية «هورايزون 3» للتوسع في منطقة الشرق الأوسط وأفريقيا، مدفوعة بتسارع التحول الرقمي واتساع الحاجة إلى تأمين البنى التحتية والأنظمة الرقمية.
وتعتزم الشركة تعزيز فريق قيادة المبيعات في السوق الإماراتية، بهدف توثيق العلاقات مع المؤسسات المحلية وشركاء التوزيع، وتوسيع نطاق الوصول إلى القطاعات التي تتطلب مستويات مرتفعة من الحماية والجاهزية التشغيلية.
كما تسعى إلى الاستفادة من حضورها الإقليمي لدعم المؤسسات في السعودية والأسواق الأفريقية المستهدفة، عبر توفير تقنيات تساعدها على اعتماد نماذج أكثر استباقية لإدارة المخاطر السيبرانية.
وتعكس هذه الاستراتيجية توجه الشركة نحو بناء شراكات طويلة الأمد، تقوم على الجمع بين الحلول التقنية المتقدمة والخبرات المحلية القادرة على فهم طبيعة التحديات والمتطلبات التنظيمية والتشغيلية لكل سوق.
أكثر من 7 آلاف مؤسسة تعتمد على حلول هورايزون 3 عالميًا
تحظى «هورايزون 3» بثقة أكثر من 7,000 مؤسسة حول العالم، وهو ما يعكس اتساع نطاق استخدام حلولها في مجال التحقق من فعالية أنظمة الأمن السيبراني.
ومع تسريع استثماراتها في الشرق الأوسط وأفريقيا، تستهدف الشركة توظيف خبراتها العالمية لتعزيز قدرة المؤسسات الإقليمية على التعرف المبكر على الثغرات الأمنية، والتحقق من فعالية الضوابط الوقائية بصورة مستمرة.
وترتكز رؤيتها على تقليص الفجوة بين الاستثمارات الأمنية والنتائج التشغيلية الفعلية، من خلال حلول تساعد المؤسسات على قياس مستوى تعرضها للمخاطر وإثبات قدرتها على مواجهة التهديدات السيبرانية.
وتؤكد خطط التوسع الأخيرة تنامي أهمية الأمن السيبراني الاستباقي في الأسواق الخليجية، حيث باتت القدرة على اختبار الدفاعات الرقمية والتحقق من كفاءتها بصورة مستمرة عنصرًا أساسيًا في حماية العمليات الحيوية ودعم استمرارية الأعمال وتعزيز الثقة في منظومات التحول الرقمي.
سجل في قائمتنا البريدية لتصلك آخر الأخبار
تابعونا أيضا على بوابة التكنولوجيا وأخبارها في مصر