
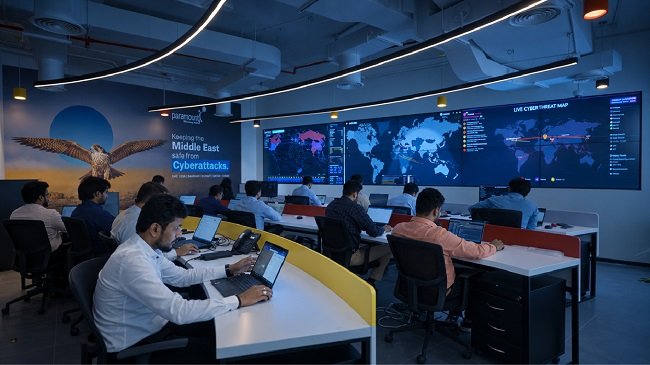
أعلنت باراماونت، الشركة المتخصصة في الأمن السيبراني ومقرها الإمارات العربية المتحدة، إطلاق حل «سوكميت» (SoCMate)، وهو مساعد ذكاء اصطناعي مصمم لتعزيز قدرات فرق مراكز عمليات الأمن وتسريع عمليات التحقيق في التهديدات السيبرانية.
وجاء الإعلان خلال فعاليات معرض ومؤتمر الخليج لأمن المعلومات 2026 (GITEX Global / GISEC Global 2026)، الذي تستضيفه دبي خلال الفترة من 16 إلى 18 سبتمبر في مركز دبي للمعارض بمدينة إكسبو دبي، حيث جرى إطلاق الحل في جناح مايكروسوفت.
ويستهدف سوكميت بصورة خاصة مديري أمن المعلومات والمتخصصين في الأمن السيبراني من المستويين الثاني والثالث، من خلال تمكين فرق العمل من استخدام اللغة الطبيعية في التحقيق بالتهديدات، وربط البيانات المتفرقة ذات الصلة، والانتقال من مرحلة اكتشاف التنبيه إلى اتخاذ إجراءات عملية بسرعة ودقة للمساعدة في احتواء التهديدات قبل انتشارها.
«سوكميت» يربط البيانات الأمنية باللغة الطبيعية
يعتمد الحل على توظيف الذكاء الاصطناعي في الأمن السيبراني لتبسيط عملية التحقيق، إذ تستطيع فرق الأمن طرح الأسئلة باستخدام اللغة الطبيعية بدلًا من الاعتماد بصورة كاملة على البحث اليدوي داخل مصادر وأنظمة أمنية متعددة.
وتجمع مراكز العمليات الأمنية الحديثة كميات ضخمة من البيانات القادمة من أنظمة حماية نقاط النهاية، وإدارة الهوية والوصول، والبيئات السحابية، ومصادر معلومات التهديدات. إلا أن تحديد الأدلة المرتبطة بحادث معين وربطها ببعضها قد يستغرق وقتًا طويلًا.
ومن خلال «سوكميت»، يمكن للمحللين الحصول على رؤى مترابطة حول الأنشطة المشبوهة والأدلة ذات الصلة وسياق الهجوم، إلى جانب تحديد الإجراء التالي الذي يمكن اتخاذه للتعامل مع التهديد.
من التنبيه الأمني إلى فهم مسار الهجوم
يساعد هذا النهج فرق الأمن على تحديد ما إذا كان التنبيه الأمني يمثل حادثة منفردة أو جزءًا من مسار هجوم أوسع، بما يدعم اتخاذ إجراءات استباقية قبل تفاقم الحادث.
وتزداد أهمية هذه القدرات مع استخدام المهاجمين لتقنيات الذكاء الاصطناعي بهدف تعزيز سرعة الهجمات واتساع نطاقها ودرجة تعقيدها. ووفقًا للأرقام الواردة في التقرير، أظهر تقرير IBM لعام 2026 زيادة بنسبة 56% في الهجمات القائمة على الذكاء الاصطناعي، فيما تواجه دولة الإمارات ما لا يقل عن 200 ألف محاولة هجوم سيبراني يوميًا.
التحقيقات المعقدة من ساعات إلى دقائق
تتمثل إحدى أبرز مزايا «سوكميت» في تقليص الوقت اللازم للتحقيق في الحوادث السيبرانية المعقدة. ووفقًا لباراماونت، يمكن للحل تقليص التحقيقات التي كانت تستغرق عادة عدة ساعات، خصوصًا في الهجمات التي تمتد عبر أنظمة الشركات وتهدف إلى سرقة البيانات، إلى نحو 8 إلى 10 دقائق.
ويمنح هذا الاختصار فرق مراكز عمليات الأمن سياقًا أسرع يساعدها على اتخاذ قرارات فورية وفعالة بشأن احتواء التهديدات.
ولا تقتصر أهمية الحل على تقليل زمن التحقيق، بل تشمل أيضًا توفير سياق أكثر وضوحًا، والحد من الإشارات التي قد يتم فقدانها أثناء التحقيق، وتعزيز اتساق التحليل قبل أن تتوغل التهديدات بصورة أعمق داخل بيئة الأنظمة.
اختبار الحل على سيناريوهات متعددة
أوضحت باراماونت أن الحل خضع لاختبارات ناجحة شملت مجموعة من السيناريوهات الأمنية، من بينها تنبيهات البرمجيات الخبيثة، وحالات التصيد الاحتيالي، وإساءة استخدام الامتيازات، والمؤشرات المشبوهة، والجداول الزمنية للحوادث.
ويتيح التعامل مع هذه السيناريوهات من خلال اللغة الطبيعية للمتخصصين الوصول إلى المعلومات وربطها بصورة أكثر سهولة، دون الحاجة بالضرورة إلى الاعتماد على مهارات برمجية متقدمة أو معرفة متعمقة بهياكل بيانات الأمن.
الذكاء الاصطناعي يدعم إنتاجية فرق الأمن
ومن شأن هذا النهج مساعدة فرق الأمن على العمل بصورة أكثر اتساقًا بغض النظر عن مستويات الخبرة المختلفة، فضلًا عن تعزيز إنتاجية مراكز عمليات الأمن.
كما يتيح للمتخصصين الأكثر خبرة توجيه مزيد من التركيز نحو عمليات البحث عن التهديدات وتحديد أولوياتها واتخاذ قرارات الاستجابة، بدلًا من استهلاك الوقت في عمليات البحث اليدوي عن البيانات وربطها.
وتكتسب هذه الإمكانات أهمية في ظل الفجوة العالمية في القوى العاملة المتخصصة بالأمن السيبراني، والتي تُقدّر بنحو 4.8 مليون متخصص.
باراماونت تؤكد أهمية الإشراف البشري
وقال براديب مينون، كبير مسؤولي الذكاء الاصطناعي والأمن في باراماونت، إن فرق مراكز عمليات الأمن تتعامل مع كميات متزايدة بصورة كبيرة من البيانات الأمنية، مشيرًا إلى أن التحدي يتمثل في تحويل هذه المعلومات إلى بيانات قابلة للتنفيذ بالسرعة المطلوبة لمنع الهجمات أو احتوائها.
وأوضح أن «سوكميت» يقدم نهجًا مختلفًا لدعم التحقيقات الأمنية، من خلال الانتقال بالمحلل من البحث اليدوي داخل البيانات المجزأة إلى العمل مع مساعد قادر على ربط الإشارات وبناء السياق وتوجيه الخطوة التالية، مع إبقاء قرارات الاستجابة الحاسمة في أيدي متخصصي الأمن المسؤولين عنها.
حلول أمنية لمشهد رقمي متوسع في الشرق الأوسط
من جانبه، قال بريمشاند كورب، الرئيس التنفيذي لشركة باراماونت، إن منطقة الشرق الأوسط تشهد توسعًا سريعًا في الخدمات الرقمية وبيئات الحوسبة السحابية والبنية التحتية للاتصالات، وهو ما يزيد الحاجة إلى مراقبة أمنية مستمرة على مدار الساعة وطوال أيام الأسبوع.
وأشار إلى أن التحقيقات المدعومة بالذكاء الاصطناعي يمكن أن تساعد في تقليل الوقت والتكلفة اللازمين لتحديد الحوادث، مع الحفاظ على الإشراف البشري باعتباره عنصرًا أساسيًا في قرارات الاستجابة.
دعم Microsoft Sentinel دون تغيير بيئة العمل
صُمم «سوكميت» للعمل بالتوازي مع تقنيات مراكز العمليات الأمنية الموجودة بالفعل لدى المؤسسات، دون الحاجة إلى استبدال بيئة العمل الحالية.
ومع دعمه الحالي لمنصة Microsoft Sentinel، تستهدف باراماونت جعل التحقيقات المدعومة بالذكاء الاصطناعي جزءًا عمليًا من المهام اليومية لمراكز العمليات الأمنية، بما يساعد الفرق على الوصول إلى السرعة والسياق والقدرات اللازمة للتعامل مع التهديدات المتطورة والمتسارعة.
عرض الحل في GISEC Global 2026
وتتيح باراماونت للزوار مشاهدة عرض توضيحي لحل «سوكميت» خلال فعاليات معرض ومؤتمر الخليج لأمن المعلومات 2026، عبر جناح الشركة D170.4 في القاعة 8، للتعرف بصورة مباشرة على آلية عمل المساعد الذكي وقدراته في دعم عمليات التحقيق الأمني.
سجل في قائمتنا البريدية لتصلك آخر الأخبار
تابعونا أيضا على بوابة التكنولوجيا وأخبارها في مصر